






Sự kết hợp giữa công nghệ vận hành (OT) và công nghệ thông tin (IT) đã tạo ra hiệu quả và năng suất trong lĩnh vực sản xuất. Tuy nhiên, việc kết hợp này cũng đặt ra những thách thức bảo mật. Môi trường OT hoạt động trên cơ sở tài sản và sự kết cấu, làm cho chúng trở nên dễ tổn thương do thiếu hụt hoặc không có biện pháp bảo mật. Đó là lý do tại sao việc xâm nhập mạng OT và việc vi phạm dữ liệu xảy ra phổ biến trong mọi ngành công nghiệp, bao gồm cả việc tạo và phân phối năng lượng, sản xuất, dầu khí, và các ngành khác.
Các thiết bị OT được thiết kế với tính đáng tin cậy về quá trình và kiến trúc cụ thể cho ứng dụng. Mục tiêu chính là tạo ra sản phẩm hoạt động đáng tin cậy trong thời gian dài nhất có thể. Kiến thức về an ninh mạng thường nằm trong đội ngũ IT. Cho đến khi bảo mật OT có thể được xác định từ các thiết bị tạo dữ liệu đến các ứng dụng sử dụng chúng, thì cả thiết bị và dữ liệu đều không thể tin cậy.
Giải quyết những thiếu sót về bảo mật này không phải là một nhiệm vụ đơn giản. Đối với các môi trường cũ, mảng thiết bị rất đa dạng, và việc tìm kiếm các thiết bị thay thế an toàn có thể không khả thi về mặt kỹ thuật hoặc kinh tế. Trong khi đó, các tài sản mới có thể sở hữu khả năng cần thiết để hỗ trợ các cơ chế bảo mật mới nhất; tuy nhiên, kiến thức để triển khai chúng thường thiếu hoặc bị hạn chế để tối ưu hóa thời gian đưa sản phẩm ra thị trường.
HPE Aruba Networking trình bày một giải pháp nhằm xây dựng sự tin cậy ở những nơi hiện tại chưa có nó bằng cách đơn giản hóa việc cài đặt và tích hợp các thiết bị OT mới và bao quanh các thiết bị OT cũ bằng các lớp bảo mật nếu chúng không thể được thay thế. Mục tiêu là chuyển đổi các thiết bị không đáng tin cậy thành nguồn dữ liệu đáng tin cậy.
Phát hiện các mối đe doạ tiềm ẩn trong môi trường OT và thích nghi với mạng kịp thời
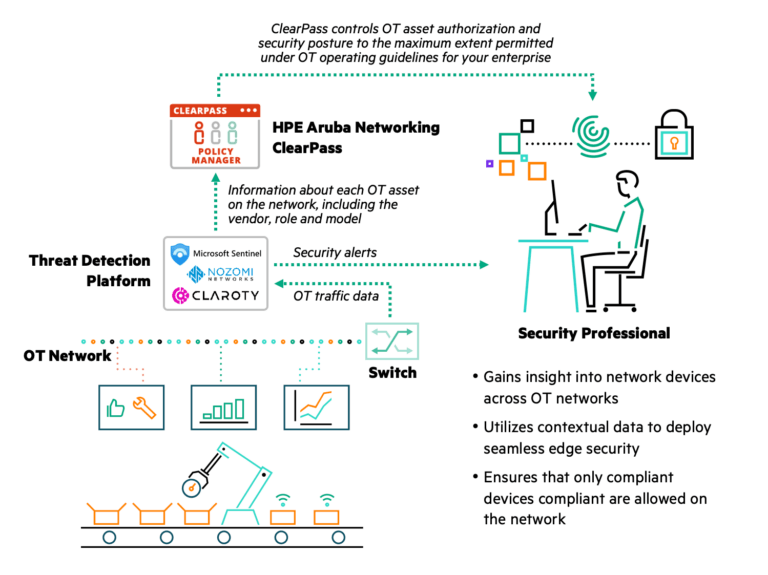
Aruba đã hợp tác với các nhà lãnh đạo trong lĩnh vực bảo mật OT như Claroty, Nozomi Networks và Microsoft, những công ty sản xuất ra các hệ thống chuyên biệt để giám sát các giao thức và thiết bị điều khiển công nghiệp. Những hệ thống bảo mật OT tiên tiến này kết hợp kiến thức sâu về hệ thống kiểm soát công nghiệp và phân tích mối đe doạ dựa trên học máy với một liên kết hai chiều đến trình quản lý chính sách ClearPass.
Trình quản lý chính sách ClearPass sử dụng việc xác định thiết bị, kiểm soát truy cập dựa trên vai trò và thực thi chính sách thời gian thực để xác định, tích hợp và kiểm soát thiết bị. Các hệ thống bảo mật OT của đối tác cải thiện khả năng của ClearPass bằng cách phát hiện các thiết bị công nghiệp, ghi lại các rủi ro và sự bất thường và thực thi các biện pháp bảo mật. Chúng có thể phát hiện hoạt động truyền thông bất thường hoặc trái phép và cấu hình lại thiết bị, và trao đổi chính sách bảo mật và trạng thái thiết bị với trình quản lý chính sách để khắc phục.
Ví dụ, khi một thiết bị IoT kết nối vào mạng, hệ thống bảo mật OT phát hiện nó, và đồng bộ hóa với trình quản lý chính sách ClearPass để cung cấp cái nhìn toàn diện về tất cả các thiết bị IT và OT. Bối cảnh được cung cấp có thể được sử dụng để phân đoạn giao tiếp OT một cách linh hoạt – một yếu tố cơ bản của khung hệ thống zero-trust – đảm bảo rằng các thiết bị chỉ giao tiếp với các ứng dụng thích hợp. Chính sách ClearPass có thể kiểm soát quyền truy cập và tư duy bảo mật cho tài sản OT đến mức tối đa cho phép theo hướng dẫn vận hành OT
Các lợi ích ngoài việc phát hiện mối đe doạ:
- Phản ứng nhanh hơn trước sự cố: Tận dụng trạng thái thiết bị OT, các thuộc tính và giao tiếp mạng.
- Tuân thủ: Khắc phục các hệ thống có phần mềm lỗi thời hoặc không tuân thủ.
- Linh hoạt: Tự động thực thi chính sách truy cập cho các thiết bị hiện có và mới.
- Nền tảng thống nhất: Quản lý truy cập mạng cả trong lĩnh vực IT và OT với trình quản lý chính sách ClearPass.
- Quản lý tài sản OT: Khả năng hiển thị các thiết bị OT trong mạng của bạn.
- Lỗ hổng: Thông tin về các lỗ hổng hiện có trong tài sản OT, bao gồm điểm CVE.
- Phân tích hậu quả: Thông tin về tài sản và trạng thái mạng cho phân tích hậu quả sau sự kiện
Tác động tài chính của các sự cố mạng trong môi trường OT không thể bị đánh giá thấp. Thời gian ngừng hoạt động do các cuộc tấn công mạng có thể tốn hàng triệu đô la mỗi giờ. Ngoài ra, các chi phí liên quan đến sửa chữa, điều tra, tiền phạt vi phạm quy định, thỏa thuận pháp lý và thiệt hại về danh tiếng có thể gây ra tác động tàn khốc đến lợi nhuận của một công ty.
Sự kết hợp giữa hiệu suất vận hành và bảo mật mạng trong môi trường OT sản xuất không còn là một sự lựa chọn mà là một sự cần thiết.
 Switch
 Wifi – Access Point
 Firewall
 Router
 Module quang
 Phụ kiện mạng
 Software license
 Hợp tác cùng SSS


 Đăng ký tư vấn ngay
 Gọi Hotline ngay
 Chat Zalo với chúng tôi
 Chat Facebook với chúng tôi
 Địa điểm mua hàng