






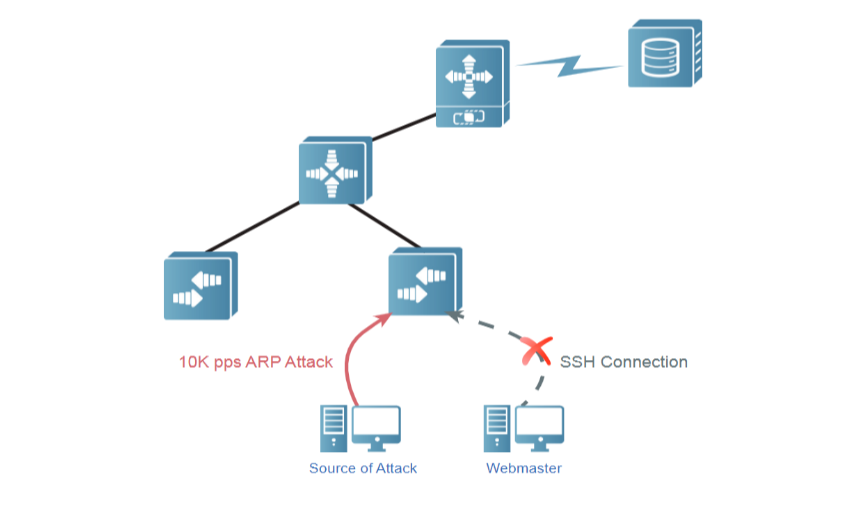
Chính sách bảo vệ nền tảng mạng Ruijie (NFPP) là chế độ chống tấn công đóng vai trò quan trọng trong an ninh mạng. Trong bài viết này sẽ xem xét các nguyên tắc cơ bản, cơ chế bảo vệ và ví dụ ứng dụng của NFPP.
Các loại tấn công được NFPP bảo vệ:
NFPP cung cấp cơ chế bảo vệ chống lại nhiều loại tấn công, bao gồm tấn công DDoS, quá tải kết nối trên các kết nối TCP/UDP, tấn công SYN/FIN/RST, giả mạo địa chỉ IP và MAC, giả mạo DHCP và các cuộc tấn công khác. Bằng cách này, an ninh mạng được duy trì và dữ liệu của người dùng vẫn được an toàn.
Các chức năng ngăn chặn xâm nhập có sẵn:
NFPP cung cấp nhiều chức năng ngăn chặn xâm nhập như danh sách kiểm soát truy cập, mạng riêng ảo, cổng an toàn, phần mềm chống vi-rút và tường lửa. Các chức năng này rất quan trọng để đảm bảo an ninh mạng và hỗ trợ các cơ chế bảo vệ do NFPP cung cấp.
Chế độ chống tấn công của Ruijie NFPP:
NFPP cung cấp chế độ chống tấn công có thể mở rộng, an toàn và linh hoạt. Chế độ này tự động phát hiện các cuộc tấn công và áp dụng các phương pháp phòng ngừa khác nhau tùy thuộc vào mức độ nghiêm trọng của các cuộc tấn công. Bằng cách này, tác động của các cuộc tấn công sẽ giảm đi và lưu lượng truy cập mạng vẫn tiếp tục bình thường.
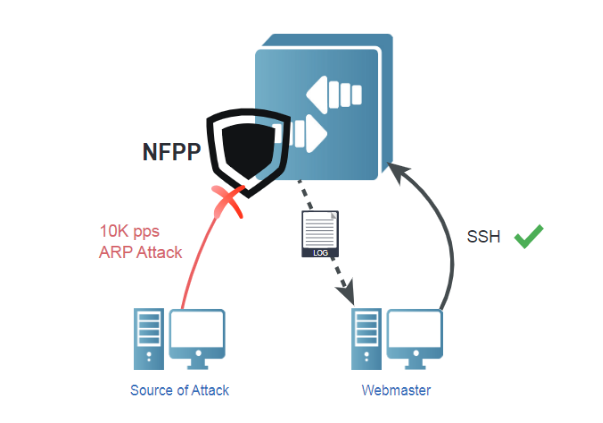
Quy trình làm việc của NFPP:
NFPP liên tục giám sát lưu lượng mạng và phát hiện lưu lượng tấn công. Sau đó, nó sử dụng các kỹ thuật lọc khác nhau để phân biệt lưu lượng tấn công và chặn lưu lượng độc hại. Bằng cách này, lưu lượng truy cập có hại sẽ được ngăn chặn truy cập vào mạng và an ninh mạng được đảm bảo.
Nguyên tắc làm việc của NFPP:
NFPP giám sát tất cả lưu lượng truy cập vào mạng bằng chế độ chống tấn công. Khi phát hiện lưu lượng tấn công, nó sẽ lọc lưu lượng độc hại mà không ảnh hưởng đến hoạt động bình thường của mạng. Quá trình lọc này ngăn chặn lưu lượng truy cập có hại truy cập mạng và đảm bảo mạng duy trì hoạt động bình thường.
Ví dụ về ứng dụng NFPP:
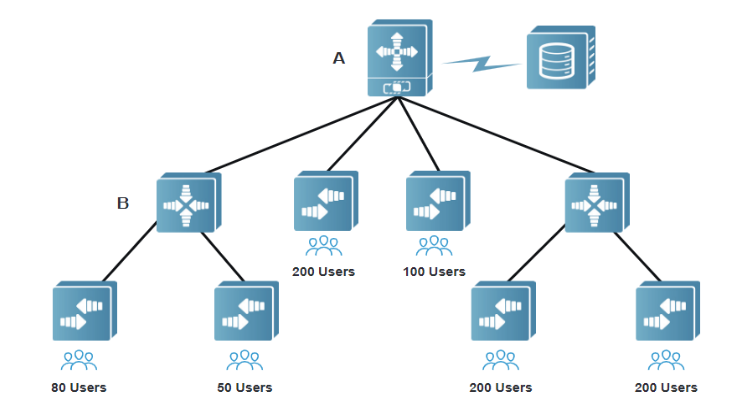
Trong một tình huống ví dụ, một cuộc tấn công DDoS lớn xảy ra trên trang web của một tổ chức. Cuộc tấn công này khiến lưu lượng truy cập vượt xa lưu lượng mạng thông thường và việc truy cập vào trang web là không thể. Trong trường hợp này, NFPP phát huy tác dụng và phát hiện cuộc tấn công cũng như chặn lưu lượng độc hại bằng kỹ thuật lọc. Bằng cách này, nó ngăn chặn lưu lượng truy cập có hại truy cập vào mạng và quyền truy cập vào trang web được khôi phục.
Kết luận:
Chính sách bảo vệ nền tảng mạng Ruijie (NFPP) là chế độ chống tấn công đóng vai trò quan trọng trong an ninh mạng. Nó cung cấp các cơ chế bảo vệ chống lại các cuộc tấn công DDoS, giả mạo IP và các loại tấn công khác. Kết hợp với các chức năng ngăn chặn xâm nhập công nghiệp hiện có, NFPP là một công cụ quan trọng để đảm bảo an ninh mạng. Cung cấp chế độ chống tấn công có thể mở rộng, an toàn và linh hoạt, NFPP ngăn chặn lưu lượng độc hại truy cập mạng và đảm bảo mạng hoạt động bình thường.
 Switch
 Wifi – Access Point
 Firewall
 Router
 Module quang
 Phụ kiện mạng
 Software license
 Hợp tác cùng SSS


 Đăng ký tư vấn ngay
 Gọi Hotline ngay
 Chat Zalo với chúng tôi
 Chat Facebook với chúng tôi
 Địa điểm mua hàng