






Nhu cầu bảo mật của các doanh nghiệp nhỏ.
Bảo mật luôn là vấn đề được ưu tiên trong hầu hết các doanh nghiệp vì nó đóng vai trò quan trọng trong việc bảo vệ thông tin, dữ liệu và tài sản của một doanh nghiệp. Vấn đề bảo mật cho hệ thống mạng không dây cũng không kém phần quan trọng.
Đối với doanh nghiệp lớn với chi phí đầu tư lớn và đội ngũ IT tốt, thường sẽ sử dụng phương thức xác thực 802.1X để đảm bảo nhu cầu bảo mật tốt nhất cho doanh nghiệp họ. Tuy nhiên trong các doanh nghiệp nhỏ thường có nguồn lực hạn chế và không có đội ngũ IT lớn việc triển khai 802.1X tương đối khó khăn. Vì vậy, với các doanh nghiệp nhỏ PPSK sẽ là giải pháp tốt vì tính đơn giản, linh hoạt và dễ triển khai.
Các doanh nghiệp nhỏ thường sử dụng PPSK để giảm thiểu chi phí nhưng vẫn đảm bảo vấn đề bảo mật cần thiết cho doanh nghiệp.
Các phương thức xác thực phổ biến cho wifi hiện nay.
1. Open Authentication:
Dạng cơ bản và nhanh chóng nhất, người dùng chỉ cần chọn SSID để sử dụng, không cần xác thực.
=> Vì không cần xác thực nên không đảm bảo được vấn để bảo mật, dễ bị tấn công và gây ảnh hưởng đến hệ thống mạng doanh nghiệp. Chính vì thế phương thức mạng Open không được khuyến nghị sử dụng vì rủi ro cao.
2. Pre-Shared Key – PSK
Dạng xác thực cần sử dụng 1 đoạn mật khẩu đã được mã hóa, người dùng khi kết nối vào SSID cần phải nhập password trùng khớp được thiết lập bởi quản trị viên để có thể sử dụng mạng.
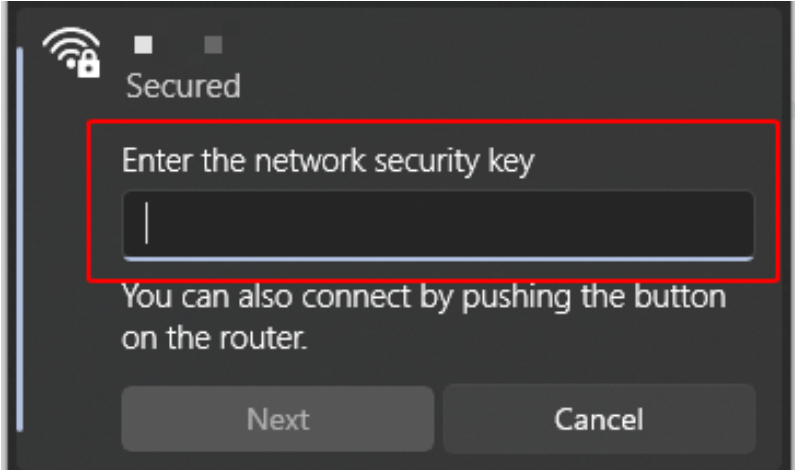
Mật khẩu xác thực được thiết lập bởi người quản trị và được chia sẻ với các thành viên, người dùng đáng tin cậy, đảm bảo vấn đề bảo mật. Người dùng cần nhập chính xác password để được phép truy cập và sử dụng mạng.
=> Vì cần độ chính xác của password để có thể kết nối và sử dụng, PSK đảm bảo độ linh hoạt, tính bảo mật mà không tốn quá nhiều chi phí cho doanh nghiệp nhỏ.
Ưu điểm:
- Dễ dàng triển khai, phù hợp với các doanh nghiệp nhỏ với cơ sử hạ tầng đơn giản.
- Dễ quản lý:Người quản trị chỉ cần thiết lập password và đảm bảo chia sẻ với người dùng tin cậy.
- Tính linh hoạt:phép người dùng dễ dàng thay đổi password khi có vấn đề phát sinh như lộ mật khẩu, mật khẩu yếu, không đủ độ bảo mật.
Nhược điểm:
- Không có khả năng quản lý truy cập, kiểm soát truy cập.
- Bảo mật hạn chế, không tối ưu bảo mật như xác thực RADIUS Server 802.1X.
3. 802.1X
Một kiểu xác thực thường được dùng cho các doanh nghiệp lớn, cần độ bảo mật cao, quản lý người dùng độc lập/ theo nhóm, kiểm soát truy cập.
Với kiểu xác thực 802.1X, các doanh nghiệp cần tốn thêm chi phí để xây dựng một hệ thống server để có thể kết nối đến mạng và thực hiện xác thực 802.1X (RADIUS Server).
Khi người dùng kết nối với SSID sử dụng 802.1X, người dùng cần sử dụng Username/Password đã được người quản trị thiết lập trên RADIUS Server, lúc này các thiết bị mạng sẽ thực hiện truy xuất đên RADIUS Server để xác thực người dùng và cho phép truy cập.
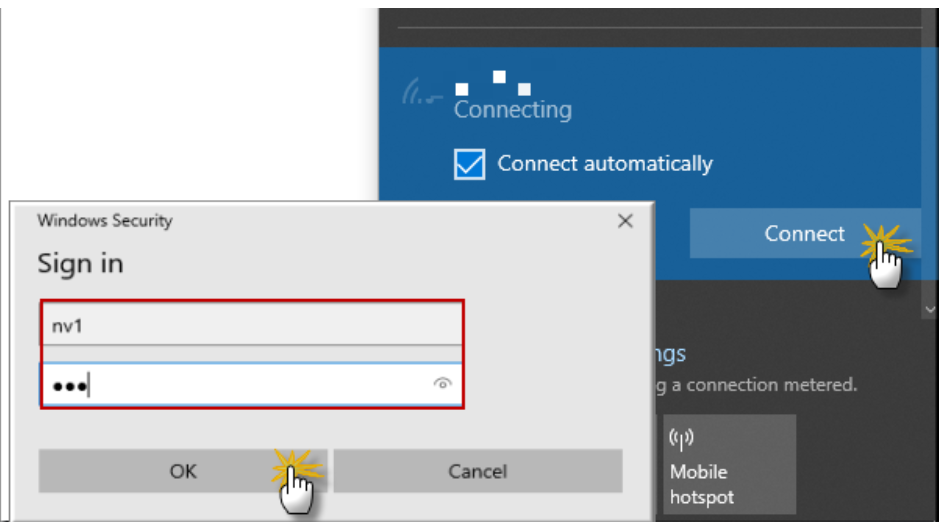
Với xác thực 802.1X, doanh nghiệp có thể thực hiện quản lý người dùng truy cập chặt chẽ, giảm thiểu khả năng bị tấn công mạng không dây, kiểm soát rõ ràng.
Ưu điểm:
- Bảo mật cao: Xác thực mạnh mẽ, cung cấp bảo mật cao bằng cách yêu cầu người dùng hoặc thiết bị xác thực bằng user được cấp trước khi được truy cập vào mạng.
- Quản lý truy cập tốt: Cho phép quản trị viên xác định chính xác quyền truy cập của từng người dùng hoặc thiết bị vào mạng, điều này tạo ra sự linh hoạt và kiểm soát rõ ràng.
Nhược điểm:
- Chi phí đầu tư lớn: Đối với 802.1X cần phải sử dụng Authentication Server làm tăng chi phí và yêu cầu người quản trị phải có trình độ chuyên môn tốt mới có thể vận hành ổn định.
- Phức tạp trong triển khai: Yêu cầu sự cấu hình và triển khai phức tạp
- Trình độ chuyên môn: yêu cầu người quản trị phải có trình độ chuyên môn tốt mới có thể vận hành ổn định.
4. Private Pre-Shared Key
Kiểu xác thực mở rộng thông qua Controller hoặc Cloud quản lý để sử dụng, cho phép người quản trị có thể tạo ra một mạng với kiểu xác thực PSK cho từng người dùng riêng biệt. Từng người dùng sẽ có tài khoản riêng để kết nối và sử dụng mạng.
Kiểu xác thực tương đối giống với 802.1X, tuy nhiên với kiểu xác thực này, password của người dùng sẽ được tạo hoàn toàn tự động bởi các thiết bị quản trị ( Controller hoặc Cloud).
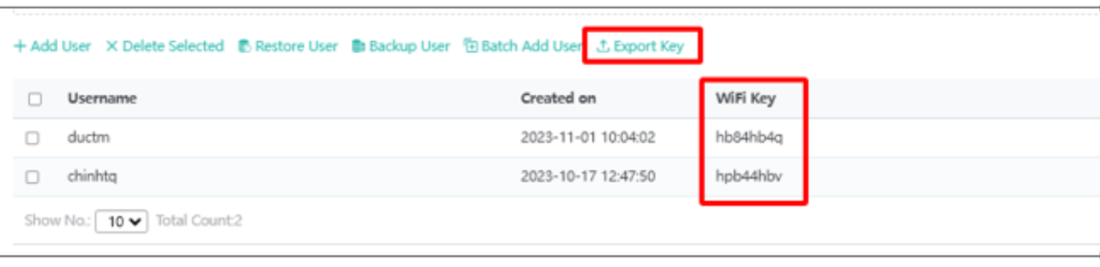
Người dùng cần sử dụng các tài khoản và password được tạo tự động cấp bởi người quản trị để có thể kết nối và sử dụng.
PPSK được sử dụng để thay thế 802.1X, giảm thiểu chi phí mà vẫn đảm bảo độ bảo mật đáng tin cậy.
Ưu điểm:
- Dễ triển khai, phù hợp với doanh nghiệp nhỏ với cơ sở hạ tầng đơn giản.
- Dễ quản lý: Cho phép tạo và quản lý từng mã khóa PPSK cho từng thiết bị cụ thể, dễ dàng trong việc theo dõi và điều chỉnh quyền truy cập.
- Tính linh hoạt: Cho phép tạo và hủy bỏ mã khóa một cách linh hoạt mà không ảnh hưởng đến toàn bộ mạng Wi-Fi.
Nhược điểm:
– Bảo mật hạn chế: Không cung cấp mức độ bảo mật cao như 802.1X, mỗi thiết bị được cấp một mã khóa riêng. Tuy nhiên không thể điều chỉnh hoặc phân quyền như 802.1X.
Giải pháp PPSK của Ruijie
Với Ruijie giải pháp PPSK được tổng hợp những ưu điểm từ PSK và 802.1x. Mỗi thiết bị khi truy cập vào hệ thống mạng sẽ được cấp cho một tài khoản riêng. Khi người dùng truy cập vào hệ thống mạng cần phải nhập tài khoản và mật khẩu của từng cá nhân mới được phép truy cập.
Tài khoản này của các cá nhân sẽ có thể được tạo thông quan Ruijie Cloud nếu các AP được quản trị qua Web hoặc tạo trên chính Controller đóng vai trò xác thực nếu các AP được quản trị thông qua Controller Ruijie.
Cấu hình PPSK trên Ruijie vô cùng đơn giản trên Controller hoặc Ruijie Cloud giúp cho việc triển khai ban đầu tương đối nhanh chóng và việc quản trị cũng tương đối dễ dàng, không phức tạp như 802.1X
Xác thực trên chính Cloud Ruijie hoặc Controller mà không cần đến Authentication Server sẽ giảm chi phí triển khai cho các doamh nghiệp nhỏ mà vẫn đảm bảo bảo mật.
Loại bỏ mật khẩu chung như PSK và sử dụng tài khoản để xác thực như 802.1X giúp loại bỏ được nguy cơ lộ mật khẩu ra ngoài. Ngoài ra PPSK của Ruijie còn xác thực thông qua địa chỉ MAC, người quản trị có thể gán địa chỉ mac của thiết bị tài khoản của người dùng, tránh trường hợp một tài khoản có thể truy cập thông qua nhiều thiết bị khác nhau.
= > PPSK là một giải pháp hoàn hảo dành cho các doanh nghiệp vừa và nhỏ.
Tìm hiểu thêm về các sản phẩm của Ruijie →
Tìm hiểu cách cấu hình, cài đặt các sản phẩm Ruijie →
 Switch
 Wifi – Access Point
 Firewall
 Router
 Module quang
 Phụ kiện mạng
 Software license
 Hợp tác cùng SSS


 Đăng ký tư vấn ngay
 Gọi Hotline ngay
 Chat Zalo với chúng tôi
 Chat Facebook với chúng tôi
 Địa điểm mua hàng